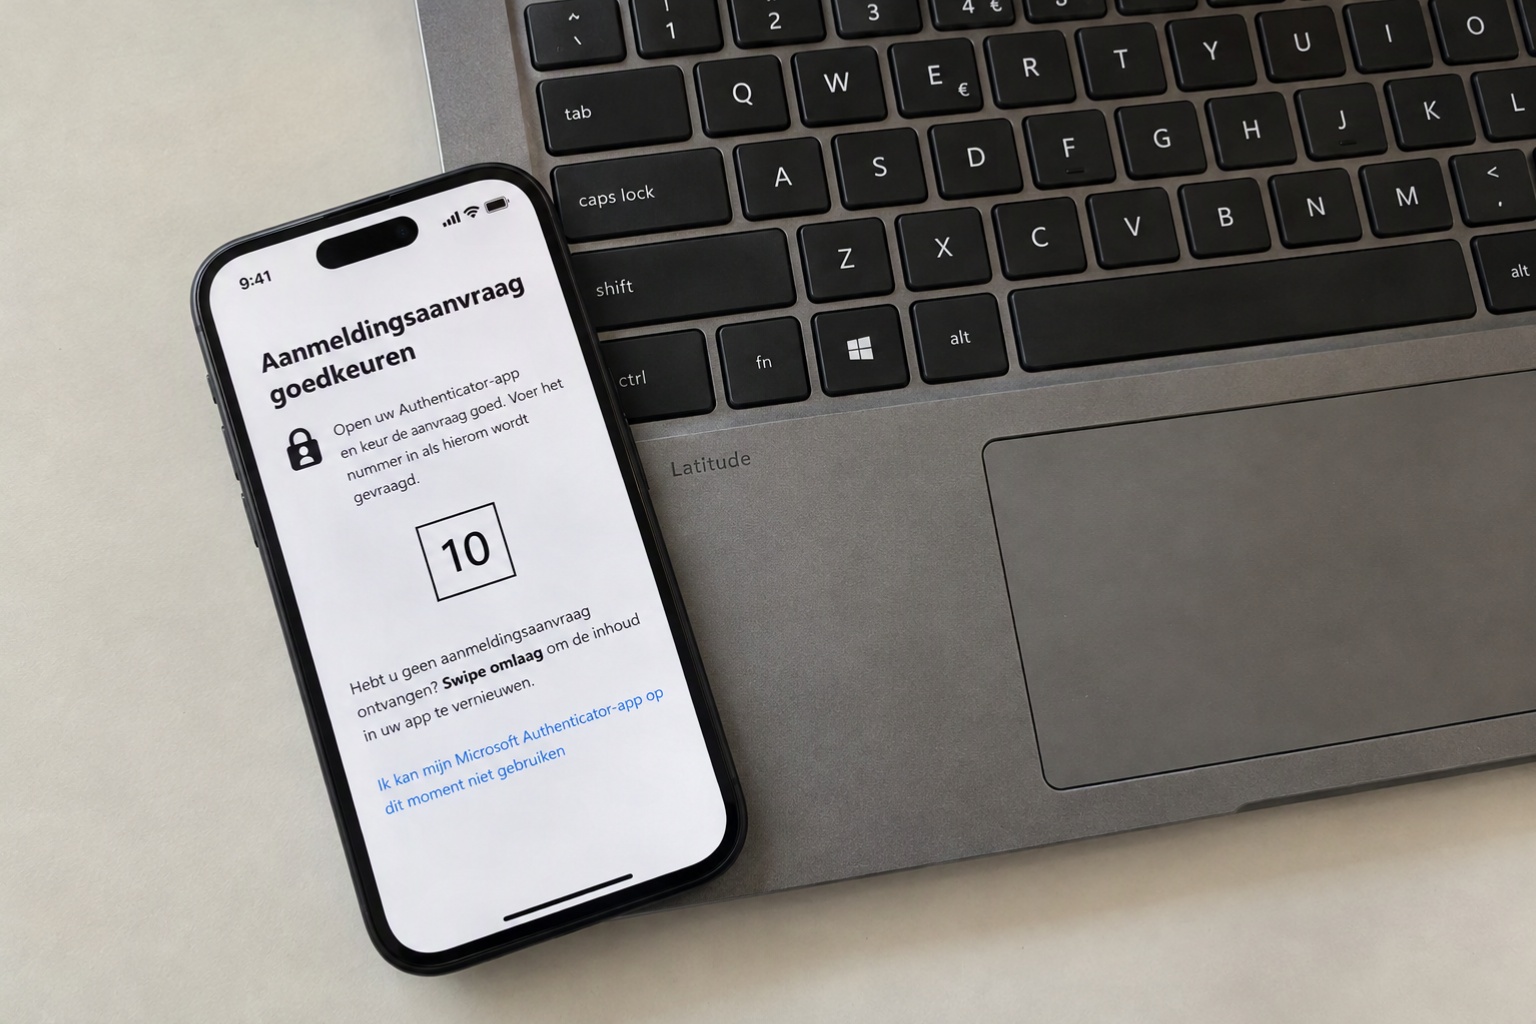
Krijg je een melding in Microsoft Authenticator terwijl je niet zelf aan het inloggen bent? Dan probeert iemand anders in te loggen op je werkaccount, en die persoon kent waarschijnlijk je wachtwoord al. De melding is het laatste slot op de deur. Keur hem niet goed, vul geen nummer in en wijzig zo snel mogelijk je wachtwoord. Hieronder lees je wat er precies gebeurt, wat je meteen moet doen en hoe je voorkomt dat het nog eens gebeurt.
Wat een onbekend inlogverzoek betekent
Microsoft Authenticator stuurt pas een melding nadat iemand bij het inloggen het juiste e-mailadres en wachtwoord heeft ingevuld. De app vraagt dan om de tweede stap: bevestigen dat jij het bent. Zie je "Aanmelding goedkeuren?" terwijl jij niets aan het doen bent, dan is de eerste stap dus al gelukt. Iemand anders heeft je wachtwoord.
Dat klinkt als een reden voor paniek, maar het betekent dus ook dat de beveiliging werkt. Zonder die tweede stap had diegene nu namelijk al in je mailbox gezeten. Zolang je niets goedkeurt, komt hij er niet in.
Eén uitzondering: soms komt een melding van een apparaat dat je zelf gebruikt. Een laptop die na een update opnieuw verbinding maakt, of Outlook op een tweede computer. Twijfel je, keur dan niets goed en vraag het na bij je IT-beheerder.
Keur de melding nooit goed
Tik op Weigeren, of laat de melding gewoon staan. Voer nooit het nummer in dat de app vraagt.
Aanvallers rekenen erop dat je het zat wordt. Ze sturen soms tientallen verzoeken achter elkaar, ook midden in de nacht, in de hoop dat iemand uit irritatie of per ongeluk op goedkeuren tikt. Dat heet MFA-moeheid, in het Engels MFA fatigue. Blijft de app meldingen sturen, dan is dat geen teken dat je moet toegeven. Het is juist een reden om direct actie te ondernemen.
Dit doe je meteen
- Wijzig het wachtwoord van je werkaccount. Doe dat via de normale weg, dus niet via een link in een mail of bericht. Kies een nieuw wachtwoord dat je nergens anders gebruikt. Daarna stoppen ook de meldingen.
- Licht je IT-beheerder of IT-partner in. Die kan zien vanaf waar er is geprobeerd in te loggen, alle actieve sessies afmelden en controleren of er al iets is aangepast in je account. Klanten van Bloemert IT kunnen hiervoor direct contact opnemen met support.
- Check of je hetzelfde wachtwoord ergens anders gebruikt. Gebruik je het ook voor een webshop, een leverancierportaal of je privémail, wijzig het daar ook. Aanvallers proberen gelekte wachtwoorden op allerlei sites uit.
Ga daarna na waar er is ingelogd. Op mysignins.microsoft.com zie je bij je werkaccount de recente aanmeldingen, met tijdstip, locatie en apparaat. Staat daar iets tussen dat je niet herkent, geef dat dan door aan je beheerder.
Heb je per ongeluk toch goedgekeurd? Neem dan direct contact op met je IT-beheerder of IT-partner. Die kan alle sessies van je account afmelden, zodat de aanvaller er weer uit ligt. Hoe sneller je het meldt, hoe minder iemand in de tussentijd kan doen.
Hoe kwamen ze aan je wachtwoord?
Meestal op een van deze drie manieren:
- Een datalek bij een andere dienst. Je gebruikt hetzelfde wachtwoord bij een andere site, en die is gehackt. Gelekte inloggegevens worden gewoon verhandeld.
- Een makkelijk te raden of hergebruikt wachtwoord. Bijvoorbeeld de bedrijfsnaam met een jaartal erachter.
- Phishing. Je hebt eerder je gegevens ingevuld op een nagemaakte inlogpagina van Microsoft, bijvoorbeeld via een mail over een gedeeld document of een volle mailbox. Zulke pagina's zijn tegenwoordig lastig van echt te onderscheiden. Benieuwd hoe goed jij nepmails herkent? Doe onze gratis phishingtest om erachter te komen!
Wat je als bedrijf kunt doen
Eén medewerker die een melding krijgt, is vaak een teken dat er meer accounts doelwit zijn. Een paar maatregelen maken het aanvallers een stuk lastiger:
- Inloggen zonder wachtwoord. Met passkeys of aanmelden via de Authenticator-app zelf is er geen wachtwoord meer dat kan uitlekken.
- Inloggen alleen vanaf vertrouwde plekken en apparaten toestaan. Een poging vanuit een ander land of vanaf een onbekend apparaat wordt dan direct geblokkeerd, nog voordat er een melding komt.
- Aanmeldingen laten volgen. Microsoft 365 registreert verdachte inlogpogingen. Als iemand die meldingen bekijkt, ziet je IT-beheerder een probleem vaak eerder dan de medewerker zelf.
Wil je weten hoe dit bij jullie geregeld is? Lees meer over moderne beveiliging en wachtwoordbeheer.